Inhaltsverzeichnis
Polyglott-Malware – alles Wissenswerte zusammengefasst
Cyberkriminelle nutzen nicht nur neue Schadprogramme, sondern auch ungewöhnliche Dateiformate, um Schutzmechanismen zu umgehen. Eine solche Methode sind sogenannte Polyglott-Dateien. Sie können von verschiedenen Programmen als unterschiedliche Dateitypen interpretiert werden. Genau diese Mehrdeutigkeit lässt sich für Angriffe missbrauchen. Im Folgenden erfahren Sie, was hinter Polyglott-Malware steckt, warum sie Sicherheitslösungen vor besondere Aufgaben stellt und welche Schutzmaßnahmen im Alltag und im Unternehmen sinnvoll sind.
Was ist Polyglott-Malware?
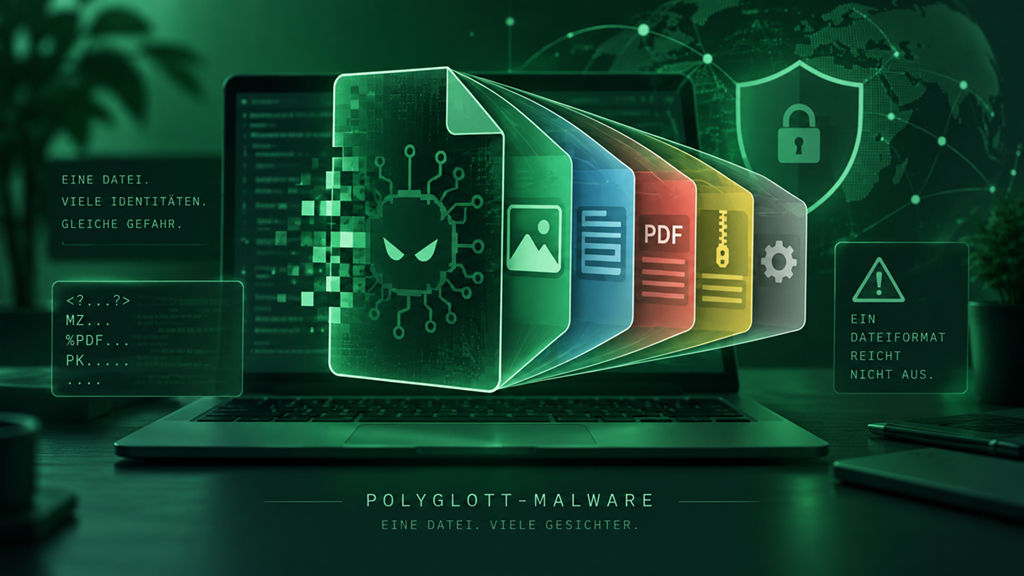
Der Begriff „Polyglott-Malware“ bezeichnet keine eigene Malware-Gattung wie einen Trojaner oder eine Ransomware. Gemeint ist vielmehr eine Technik, bei der Angreifer schädliche Inhalte in einer Datei unterbringen, die gleichzeitig die Regeln von zwei oder mehr Dateiformaten erfüllt. Eine solche Datei kann zum Beispiel wie ein Bild aussehen, zugleich aber Bestandteile eines Archivs oder eines ausführbaren Formats enthalten. Welcher Teil verarbeitet wird, hängt davon ab, welches Programm die Datei öffnet und welche Strukturen dieses Programm erwartet.
Genau darin liegt der besondere Reiz für Angreifer: Ein Sicherheitssystem kann eine Datei zunächst als scheinbar harmloses Format einstufen, während eine andere Anwendung später einen anderen Teil derselben Datei nutzt.
Wichtig ist dabei: Polyglott-Dateien sind nicht grundsätzlich bösartig. Das technische Prinzip kann auch zu Forschungs- oder Demonstrationszwecken eingesetzt werden. Problematisch wird es, wenn Cyberkriminelle die Mehrdeutigkeit gezielt zur Tarnung von Schadcode verwenden. Forschungsarbeiten führen solche Dateien deshalb im Zusammenhang mit Erkennungsumgehung und Dateityp-Maskierung auf.
Wie können zwei Dateiformate in einer Datei stecken?
Polyglott-Dateien funktionieren, weil Dateiformate nicht alle nach denselben Regeln aufgebaut sind. Manche Programme prüfen vor allem bestimmte Kennzeichen am Anfang einer Datei. Andere suchen wichtige Informationen am Ende oder tolerieren zusätzliche Daten, die für das eigene Format keine Bedeutung haben. Dadurch kann eine einzige Datei mehrere gültige Strukturen enthalten.
Ein anschauliches Beispiel ist die Kombination eines Bildes mit einem ZIP-Archiv: Ein Bildbetrachter kann den Bildbereich lesen, während ein Archivprogramm die für ZIP wichtigen Informationen erkennt. Auch moderne Office-Dateien sind technisch komplexer, als ihre Dateiendung vermuten lässt. Formate wie DOCX, XLSX oder PPTX basieren intern auf ZIP-Containern. Angreifer versuchen solche Eigenschaften auszunutzen, indem sie Inhalte so anordnen, dass verschiedene Programme jeweils „ihren“ gültigen Teil finden.
Kaspersky beschreibt diese Technik als eine Art verschachtelte Datei, die je nach Anwendung unterschiedlich erscheint. Für Sie als Nutzer ist diese Mehrdeutigkeit von außen meist nicht sichtbar, denn Dateiname, Symbol und Endung vermitteln oft nur einen einzigen Dateityp.
Warum sind Polyglott-Dateien schwer zu erkennen?
Für Sicherheitssoftware entsteht durch Polyglott-Dateien ein grundsätzliches Problem: Viele Prüfverfahren müssen zunächst bestimmen, um welche Art von Datei es sich handelt. Davon kann abhängen, welche weiteren Analyseverfahren zum Einsatz kommen. Erkennt ein Scanner beispielsweise nur den Bildanteil einer Datei, untersucht er möglicherweise nicht automatisch Strukturen, die zu einem zweiten Format gehören. Wissenschaftler des Oak Ridge National Laboratory und weiterer Forschungseinrichtungen haben gezeigt, dass verbreitete Werkzeuge zur Dateityp-Erkennung Polyglott-Dateien nicht immer zuverlässig identifizieren. Eine Untersuchung aus dem Jahr 2024 analysierte zudem den Einsatz in realen Angriffen und dokumentierte 30 Polyglott-Beispiele sowie 15 Angriffsketten, in denen diese Technik verwendet wurde.
Das bedeutet nicht, dass klassische Schutzsoftware gegen solche Angriffe wirkungslos ist. Moderne Systeme können mehrere Verfahren kombinieren, beispielsweise Strukturanalysen, Verhaltensüberwachung und die Untersuchung verdächtiger Dateien in abgeschotteten Umgebungen. Kaspersky, ein erfahrenes Unternehmen für Sicherheitssoftware, empfiehlt ebenfalls eine tiefere Analyse verdächtiger Anhänge und nicht nur die Prüfung ihrer Dateiendung.
Wie wird die Technik bei Cyberangriffen eingesetzt?
In realen Angriffen tauchen unterschiedliche Kombinationen auf. MITRE ATT&CK, ein weltweit genutztes Wissensmodell für Cyberangriffe und das Verhalten von Angreifern, nennt Polyglott-Dateien ausdrücklich als Möglichkeit, schädliche Inhalte als legitime Dateien zu tarnen. Ein dokumentiertes Beispiel ist der Informationsdieb StrelaStealer. Dabei wurden Dateien beobachtet, die zugleich Elemente einer Windows-DLL und eines HTML-Dokuments enthielten. Je nach Aufruf konnte derselbe Datenbestand daher unterschiedlich verarbeitet werden. Kaspersky verweist außerdem auf Kampagnen, bei denen unter anderem PDF– und Office-Strukturen, ausführbare Dateien und Archive oder Windows-Hilfedateien mit weiteren aktiven Inhalten kombiniert wurden.
Solche Beispiele zeigen, dass die Technik nicht auf einen bestimmten Dateityp beschränkt ist. Entscheidend ist vielmehr, ob sich zwei Formate so verbinden lassen, dass verschiedene Programme jeweils einen plausiblen Teil erkennen. Für Angreifer kann das mehrere Vorteile haben: Sie können Filter umgehen, einen harmlosen Eindruck erzeugen oder die Analyse eines Sicherheitsvorfalls erschweren. Für Sie ist deshalb wichtig, Anhänge nicht allein danach zu beurteilen, ob ihre Endung oder ihr Symbol vertraut aussieht.
Woran können Sie verdächtige Dateien erkennen?
Eine Polyglott-Datei lässt sich ohne technische Hilfsmittel kaum zuverlässig von einer gewöhnlichen Datei unterscheiden. Trotzdem gibt es Warnzeichen, die Sie ernst nehmen sollten. Besonders verdächtig ist es, wenn Sie eine unerwartete Datei erhalten und der Absender Sie gleichzeitig zu ungewöhnlichen Schritten auffordert. Dazu gehört beispielsweise die Anweisung, eine Dateiendung zu verändern, die Datei umzubenennen oder sie ausdrücklich mit einem bestimmten Programm zu öffnen. Dadurch könnte ein anderer Bestandteil der Datei angesprochen werden als beim gewöhnlichen Öffnen.
Auch ein bekannt aussehendes Dateisymbol bietet keine Sicherheit. Cyberkriminelle können Symbole, Namen und Endungen gezielt so gestalten, dass eine Datei harmlos erscheint. Seien Sie außerdem vorsichtig bei Anhängen aus unerwarteten E-Mails, selbst wenn diese auf den ersten Blick wie Bilder, Dokumente oder Archive aussehen. Im Zweifel sollten Sie den Absender über einen anderen Kommunikationsweg kontaktieren, bevor Sie die Datei öffnen.
Wie können Sie sich vor Polyglott-Malware schützen?
Als privater Nutzer müssen Sie Polyglott-Dateien nicht selbst technisch erkennen können. Sinnvoller ist es, typische Angriffswege zu erschweren. Öffnen Sie unerwartete Anhänge nur, wenn Sie Absender und Anlass nachvollziehen können. Werden Sie besonders aufmerksam, wenn eine Nachricht Sie auffordert, eine Datei umzubenennen, ihre Endung zu ändern oder sie mit einem ungewöhnlichen Programm zu öffnen. Halten Sie außerdem Betriebssystem, Browser, Office-Programme und Sicherheitssoftware aktuell. Deaktivieren Sie keine Schutzfunktionen, nur weil sich eine Datei sonst nicht öffnen lässt.
Unternehmen sollten zusätzliche Schutzebenen einsetzen. Dazu gehören eine gründliche Prüfung von E-Mail-Anhängen, die Analyse auffälliger Dateien in isolierten Umgebungen und Beschränkungen für Programme, die auf Arbeitsplätzen ausgeführt werden dürfen. Sicherheitsexperten empfehlen unter anderem, Dateien mit nicht passenden Signaturen und Endungen zu blockieren oder besonders zu überwachen. Auch eine Verhaltensanalyse auf Endgeräten kann helfen, wenn eine vermeintlich harmlose Datei plötzlich einen ungewöhnlichen Prozess oder ein normalerweise nicht benötigtes Systemprogramm startet.